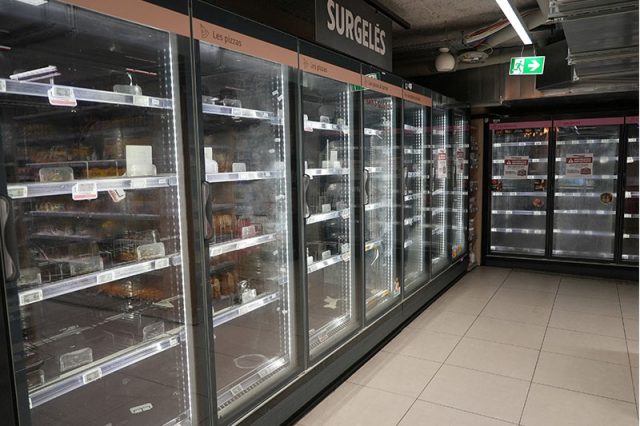
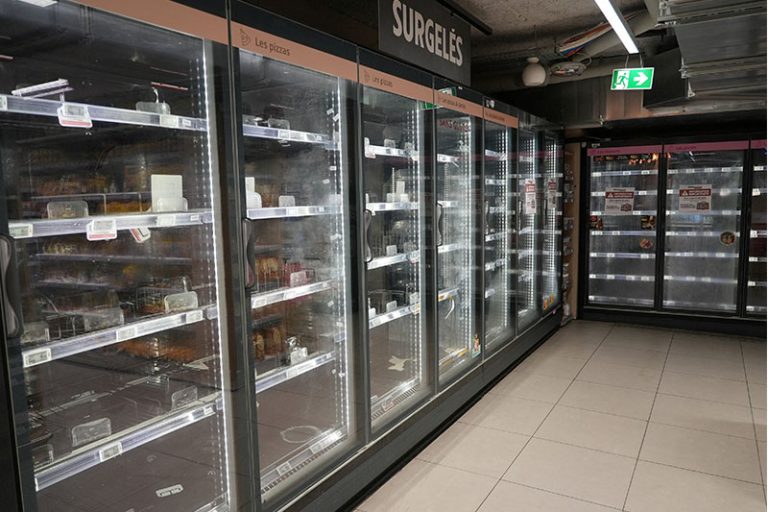
Visão de geladeiras vazias no corredor de alimentos congelados dentro de um supermercado Intermarche em Paris no dia seguinte a um ciberataque que visou sistemas de refrigeração em cadeias de supermercados francesas, causando perdas de alimentos e incêndios em várias lojas, França, 13 de outubro de 2026. (Reuters/Lucien Libert)
ARTIGOS PATROCINADOS
Como especialistas da indústria de logística planejam 'avançar' após a COVID-19
Motivos pelos quais filipinos amam cultura e produtos coreanos
Por que Batangas é o destino para férias familiares econômicas
- Pelo menos 350 supermercados envolvidos em ciberataque, alimentos estragados descartados
- Especialista sugere que o ataque explorou falha de 'higiene cibernética básica'
- Empresa dinamarquesa urge empresas a usar sistemas atualizados
PARIS — Investigadores franceses caçavam, na terça-feira, os hackers que tomaram o controle das unidades de refrigeração em centenas de supermercados em um ciberataque que evidenciou as vulnerabilidades dos sistemas conectados, sem que nenhum grupo declarasse publicamente a responsabilidade.
A investigação ocorre enquanto a empresa holandesa de supermercados Ahold Delhaize lida com um incidente de segurança cibernética separado que interrompeu serviços online, embora autoridades holandesas tenham afirmado não ver conexão entre os dois eventos.
A ausência de uma reivindicação de responsabilidade por parte de hacktivistas ou de um pedido de resgate por cibercriminosos tem confundido investigadores franceses, segundo uma fonte com conhecimento sobre a investigação. Normalmente, esses grupos tendem a buscar rapidamente monetizar seus ataques ou reivindicar crédito por eles para fins políticos.
O ataque cibernético, que anulou manualmente as temperaturas em geladeiras de grupos de supermercados incluindo Carrefour, Monoprix, Intermarche e Cooperative U, parece ter sido fácil de executar, disseram três especialistas em cibersegurança à Reuters.
Funcionários de alguns supermercados em Paris jogaram caixas cheias de carne estragada e produtos congelados em grandes lixeiras na terça-feira. Pelo menos 350 supermercados — uma pequena fração do total na França — foram atingidos pela paralisação.
Empresa culpa software desatualizado
A agência de cibersegurança da França disse que a violação afetou geladeiras que dependiam de software da empresa dinamarquesa Danfoss, bem como software da Copeland e Dixell.
A Danfoss disse na segunda-feira que muitas das unidades afetadas "atingiram o fim da vida útil e não recebem mais atualizações de software ou de segurança" ou estavam "rodando firmware desatualizado". Ela afirmou ter "aconselhado clientes a manter sistemas suportados atualizados com o último firmware e a migrar sistemas legados para soluções de geração atual".
A empresa recusou-se a dar mais comentários na terça-feira.
A Copeland, que é dona da Dixell, reconheceu a "vulnerabilidade".
"Estamos trabalhando atualmente com clientes impactados para mitigar o risco", disse a empresa, acrescentando que reforçaria a cibersegurança.
No caso da Danfoss, as vulnerabilidades graves presentes em versões mais antigas de seu firmware eram conhecidas há meses.
Em 9 de agosto, a empresa de cibersegurança Claroty detalhou fraquezas — já corrigidas — no controlador AK-SM 800A da Danfoss que poderiam ter permitido a invasores contornar a autenticação e executar código em dispositivos comprometidos.
'Higiene cibernética básica'
Embora o mecanismo preciso pelo qual os atacantes comprometeram as geladeiras não tenha sido divulgado publicamente, especialistas em cibersegurança disseram que todos os sinais apontavam para um golpe básico habilitado tanto pela falha em adotar as atualizações da Danfoss quanto por expor as interfaces dos dispositivos à internet.
"Isso se trata de higiene cibernética básica", disse Ken Munro, sócio da empresa britânica de cibersegurança Pen Test Partners. "Errar nisso e você acaba com uma bagunça fedora de alimentos descongelados.",
Ele disse que as vulnerabilidades bem conhecidas significavam que os atacantes estavam essencialmente empurrando por uma porta aberta, algo que significava que o hack poderia facilmente ser "crianças brincando".
"Se isso fosse um estado-nação, por que afetar apenas um subconjunto de geladeiras francesas?" Há muitas outras nações com geladeiras na internet", disse ele. "Nenhum resgate ou exigência sugere uma falta de apreensão das perdas comerciais potenciais que os proprietários das geladeiras podem experimentar.",
Problema ainda existe
Muitas geladeiras permanecem acessíveis via internet. Usando o serviço de varredura na internet Shodan, a Reuters encontrou pelo menos 4.500 interfaces da Danfoss ainda acessíveis na terça-feira.
A Reuters não pôde estabelecer independentemente quantos deles estavam executando software vulnerável, mas a empresa francesa de varredura na internet Onyphe disse que apenas uma pequena minoria dos dispositivos parecia estar executando a versão mais recente do software.
Versões desatualizadas e vulneráveis ainda eram 'amplamente representadas entre as interfaces publicamente acessíveis', disse a Onyphe.
Interrupção na Holanda
Separadamente, o varejista holandês Ahold Delhaize disse na terça-feira que havia começado 'a relançamento controlado de certos sistemas' após um problema de segurança cibernética que começou no domingo à noite.
O órgão de vigilância de segurança cibernética holandês NCSC disse que não acreditava que o incidente estava ligado ao ataque a supermercado francês.
A Ahold opera a cadeia Albert Heijn na Holanda e várias grandes cadeias nos EUA, incluindo Stop & Shop e Giant Food. Os sites das lojas em ambos os países permaneceram offline até tarde da terça-feira à tarde, com serviços de pedidos online e entrega indisponíveis.
— Reportagem por Gabriel Stargardter e Raphael Satter; Reportagem adicional por Toby Sterling em Amsterdã. Edição por Alison Williams, Mark Potter e Sanjeev Miglani
Interaksyon